«آسيا تايمز»: عمليات بيونغ يانغ الإلكترونية نتاج عقود من التطوير الاستراتيجي
شكوك حول دور كوريا الشمالية في هجوم «بينانس» السيبراني
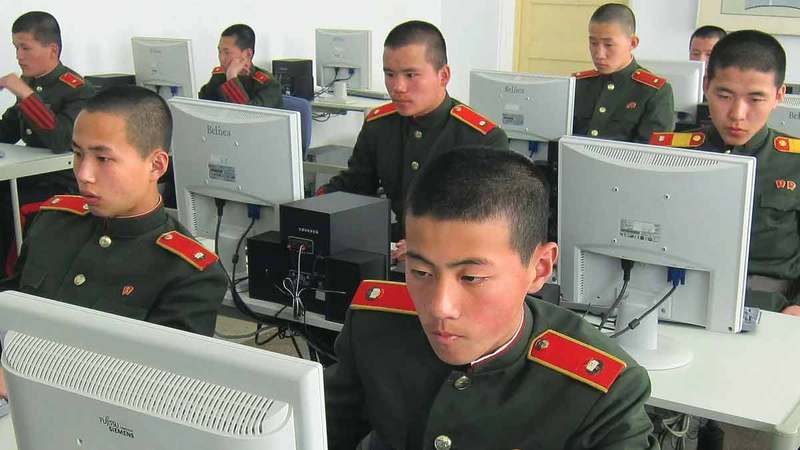
بيونغ يانغ تمكّنت من تدريب نحو 8400 طالب في برامج إلكترونية متخصصة. من المصدر
أصبحت «بينانس»، أكبر منصة في العالم لتداول العملات الرقمية المشفرة من حيث حجم التداول اليومي، ضحية لأكبر سرقة، في أكتوبر الماضي، حيث تمت سرقة نحو 6.36 مليارات دولار من الأموال في 20 دقيقة من خلال هجوم تم وصفه بأنه الأكبر من نوعه في التاريخ.
ولم يتم التأكد من مصدر الهجوم حتى الآن، لكن مكتب التحقيقات الفيدرالي الأميركي وشركة «تي آر إم لابس» - المتخصصة في تحليل سلاسل الكتل «قاعدة بيانات رقمية لا مركزية تخزن المعلومات بصورة مترابطة زمنياً وعبر شبكة من أجهزة الكمبيوتر» - أشارا إلى أن وحدة القرصنة الإلكترونية، المعروفة باسم «تريدر ترايتر» التابعة لكوريا الشمالية، الجهة الأكثر احتمالاً للوقوف وراءه.
وهذه ليست المرة الأولى التي ترتبط فيها كوريا الشمالية بهجمات إلكترونية، فقد نُسبت عمليات سرقة أخرى استهدفت منصات تداول عملات مشفرة في السنوات الأخيرة إلى قراصنة تدعمهم كوريا الشمالية،. ومن بين هذه الحوادث، اختراق منصة «أب بيت» عام 2019، واختراق منصة «باي بيت» عام 2025، حيث جرى سرقة أموال بلغت قيمتها 42 مليون دولار و1.5 مليار دولار على التوالي.
وبناء عليه، وعلى الرغم من أن بيونغ يانغ نفت أي تورّط لها في حروب إلكترونية ترعاها الدولة، فليس من المستغرب أن يتردد اسم كوريا الشمالية مجدداً في سياق عملية سرقة كبرى للعملات الرقمية المشفرة.
تطوير استراتيجي
تُعد العمليات الإلكترونية التي تنفذها كوريا الشمالية نتاج عقود من التطوير الاستراتيجي، إذ بدأت كوريا الشمالية في وضع أسس تكنولوجية لهذه العمليات منذ ثمانينات القرن الماضي، من خلال بناء بنية تحتية محلية للحوسبة، وإنشاء مؤسسات تعليمية متخصصة، وتأسيس مراكز بحثية تديرها الدولة.
وقد تكثّفت جهود تطوير القدرات الإلكترونية في تسعينات القرن الـ20، ففي عام 1990، تم إنشاء «مركز كوريا للكمبيوتر» للإشراف على تطوير تكنولوجيا المعلومات على المستوى الوطني. وفي عام 1995، أصدر رئيس كوريا الشمالية آنذاك، كيم جونغ إيل، توجيهات للجيش بتطوير قدرات إلكترونية باعتبارها ركيزة استراتيجية للدفاع الوطني.
وشهد تعليم تكنولوجيا المعلومات مزيداً من إضفاء الصفة المؤسسية بدءاً من عام 1998، وذلك بعد أن أصبح التدريب على علوم الكمبيوتر إلزامياً لجميع الطلاب اعتباراً من السنة الرابعة في المرحلة المتوسطة.
وبدأت كوريا الشمالية في تنفيذ هجمات إلكترونية واسعة النطاق في العقد الأول من القرن الـ21، حيث استهدفت هذه العمليات في بداياتها، جارتها كوريا الجنوبية بشكل رئيس، لكن نطاقها توسع تدريجياً ليتجاوز حدود شبه الجزيرة الكورية، فيما يُعد هجوم «وانا كراي» عام 2017 مثالاً بارزاً على هذا التطور، إذ استهدف ذلك الهجوم أجهزة الكمبيوتر التي تعمل بنظام تشغيل «مايكروسوفت ويندوز»، وطالب القائمون عليه بدفع فدية باستخدام عملة «بيتكوين» الرقمية. وتشير التقديرات إلى أن الهجوم طال أكثر من 300 ألف جهاز كمبيوتر في 150 دولة، ما تسبب في خسائر بلغت مليارات الدولارات.
آلية التدريب
تبدأ العمليات الإلكترونية التي تديرها الدولة في كوريا الشمالية باختيار الطلاب الصغار الذين يظهرون تفوقاً أكاديمياً متميزاً، لا سيما في مجالي العلوم والرياضيات، ويحصل هؤلاء الطلاب على تدريب متخصص في علوم الكمبيوتر في مدرسة «كومسونغ» المتوسطة والمرموقة في بيونغ يانغ.
ومن ثم ينتقل الطلاب إلى إحدى الكليات، مثل كلية «ميريم» أو كلية «مورانبونغ»، أو جامعة «كيم إيل سونغ»، أو جامعة «كيم تشايك» للتكنولوجيا، ويخضع الطلاب في هذه المؤسسات التعليمية، لبرامج تدريبية تدمج بين الدراسات العسكرية واكتساب مهارات إلكترونية متقدمة.
وبحلول عام 2024، تشير التقديرات إلى أن بيونغ يانغ تمكّنت من تدريب نحو 8400 شخص في هذه البرامج، ومن المرجح أن هذا العدد قد ازداد منذ ذلك الحين.
دول معادية
ينبع استثمار كوريا الشمالية في تدريب الكوادر الإلكترونية من أهداف استراتيجية واضحة، إذ تمثلت الغاية الرئيسة من الهجمات الإلكترونية التي شنتها بيونغ يانغ في مراحلها الأولى في إحداث اضطرابات اجتماعية داخل الدول التي تعتبرها معادية لها.
ومن أمثلة هذه الهجمات هجوم «دارك سيؤول» عام 2013، والهجوم السيبراني عام 2014 على «شركة كوريا للطاقة الكهرومائية والنووية»، وقد تعرض في هجوم «دارك سيؤول» نحو 32 ألف جهاز كمبيوتر تابع لشبكات بث ومؤسسات مالية كورية جنوبية كبرى، للتعطيل، نتيجة برمجيات خبيثة.
أما الهجوم على «شركة كوريا للطاقة الكهرومائية والنووية»، فقد تضمن سرقة وكشف معلومات شخصية خاصة بالموظفين، إلى جانب مخططات لمحطات طاقة نووية ووثائق فنية، وقد هدف كلا الهجومين إلى تعطيل أنظمة حيوية وإثارة القلق العام، ما أتاح لكوريا الشمالية ممارسة الضغط على خصومها دون الحاجة إلى مواجهة عسكرية مباشرة.
لكن عمليات كوريا الشمالية السيبرانية اتخذت في السنوات الأخيرة منحىً يركز على تحقيق مكاسب مالية، وتعد هذه العمليات جزءاً من جهود أوسع تبذلها البلاد للحفاظ على استقرار نظامها وتمويل برنامجها النووي، في ظل عقوبات دولية مفروضة عليها منذ سنوات.
وفي عام 2024، قدرت لجنة من خبراء الأمم المتحدة أن الأموال المسروقة عبر الهجمات السيبرانية الكورية الشمالية تُشكل نصف دخل البلاد من العملات الأجنبية.
تدابير عالمية
ويجري اتخاذ تدابير عدة للتصدي للعمليات السيبرانية الكورية الشمالية، تشمل فرض عقوبات مالية، وبذل جهود دولية لتعطيل شبكات غسل الأموال، كما تعمل حكومات حول العالم بشكل وثيق مع القطاع الخاص لتبادل المعلومات الاستخباراتية، ورصد المعاملات المشبوهة، وتتبع واسترداد العملات المشفرة المسروقة.
وكما هي الحال في العالم المادي، لا يمكن لدولة ما الوصول إلى بيانات أو إجراء تحقيقات داخل أراضي دولة أخرى دون الحصول على موافقتها، وعلاوة على ذلك، يمكن حذف الأدلة الرقمية أو تعديلها بسرعة، ما يجعل الاعتماد على التعاون الدولي عائقاً أمام تحقيق استجابة فعالة وفي الوقت المناسب.
قد يكون من غير الواقعي السعي إلى منع العمليات السيبرانية الكورية الشمالية بشكل كامل، لكن توجد طرق لجعل هذه الأنشطة أقل ربحية وأكثر صعوبة في التنفيذ، ومن بينها تعزيز إجراءات التحقق من الهوية، للتمكن من منع العاملين الكوريين الشماليين في قطاع تكنولوجيا المعلومات من الحصول على وظائف باستخدام هويات مزيفة.
وتشمل هذه التدابير أيضاً تحسين تبادل المعلومات بين الحكومات والشركات الخاصة، وتعزيز المرونة السيبرانية. ومن شأن ذلك تقليل الأضرار التي تلحق بالمنظمات المستهدفة، ومساعدتها على التعافي بوتيرة أسرع عند وقوع الهجمات.
وفي نهاية المطاف، ينبغي ألا يقتصر الهدف على منع الهجمات فحسب، بل يجب أن يمتد ليشمل تعطيل الشبكات التي تتيح تنفيذها، والحد من المكاسب المالية الناتجة عنها، وتقليل آثارها. عن «آسيا تايمز»
• لجنة من خبراء الأمم المتحدة قدرت، في 2014، أن الأموال المسروقة عبر الهجمات السيبرانية الكورية الشمالية، تُشكل نصف دخل البلاد من العملات الأجنبية.
 تابعوا آخر أخبارنا المحلية والرياضية وآخر المستجدات السياسية والإقتصادية عبر Google news