
«الشركة» عانت سلسلة من الفضائح وتواجه إجراءات قضائية في أميركا
اختراق «باينانس» يثير تساؤلات حول أمان منصات العملات المشفّرة
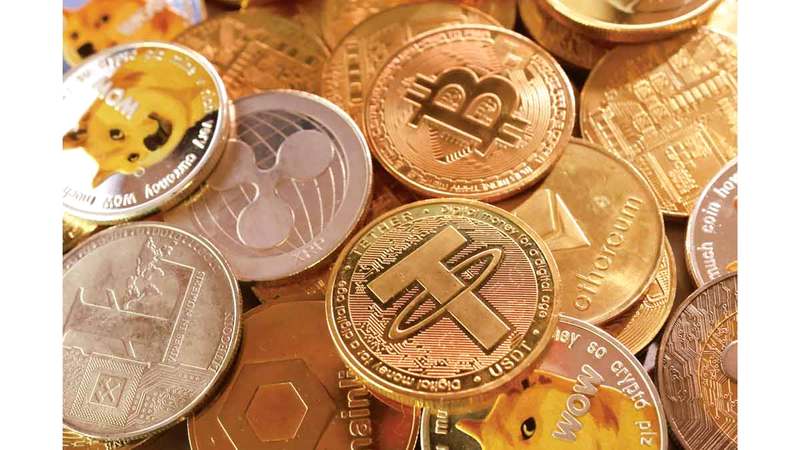
«باينانس» تتصدر عالمياً منصات تداول العملات المشفّرة من حيث حجم التعاملات. رويترز
تقدّر منصة تداول العملات المشفّرة «باينانس»، الأكبر في العالم، قيمة الأصول المتأثرة بالهجوم الإلكتروني الذي استهدفها بنحو 6.3 مليارات دولار، في حادثة تسلّط الضوء على المخاطر الأمنية التي تواجه قطاع العملات المشفّرة.
وتتصدّر «باينانس» عالمياً منصات تداول العملات المشفّرة من حيث حجم التعاملات، وتقول إن عدد مستخدميها يبلغ 335 مليوناً. وفي المقابل، أحصى موقع «كريبتو دوت كوم» 741 مليون شخص يمتلكون عملات مشفّرة حول العالم.
لكن الشركة واجهت بدورها سلسلة من الفضائح. ففي أبريل 2024، أُدين رئيسها التنفيذي السابق، تشانغبينغ تشاو، في الولايات المتحدة بانتهاك التشريعات المتعلقة بمكافحة غسل الأموال، قبل أن يصدر الرئيس الأميركي دونالد ترامب عفواً عنه في العام الماضي.
وتواجه المنصة إجراءات قضائية أخرى في الولايات المتحدة، إذ وُجّهت إليها اتهامات ببيع أصول تُعدّ أوراقاً مالية من دون تسجيلها لدى هيئة الرقابة على الأسواق المالية الأميركية.
وفي فرنسا، يُشتبه في إخفاق «باينانس» في الوفاء بالتزاماتها المتعلقة بالتحقق من مصادر أموال عملائها ومراقبتها. وبعد إخفاقها في الحصول على الترخيص المطلوب بموجب لائحة الأسواق الأوروبية للأصول المشفّرة (MiCA)، أعلنت المنصة هذا الصيف تعليق جزء من أنشطتها في الاتحاد الأوروبي.
وتعتمد العملات المشفّرة على تكنولوجيا تُعرف باسم «بلوكتشين»، وهي سجل رقمي يحتفظ بتاريخ المعاملات، ويجعل تصميمه تزوير البيانات أمراً بالغ الصعوبة، لكن ذلك لا يمنع عمليات السرقة، إذ تتطلب تحويلات الأموال استخدام مفاتيح خاصة، وهي سلاسل طويلة من الأحرف يجب الحفاظ على سريتها.
وتُستخدم المحافظ الرقمية لإدارة هذه المفاتيح، لا لتخزين العملات المشفّرة نفسها، إذ تُسجّل عمليات نقلها على شبكة «بلوكتشين». وبالتالي، يمكن لأي شخص يحصل على هذه المفاتيح تحويل الأموال من دون الحاجة إلى التلاعب بالسجل الرقمي.
وللوصول إلى المفاتيح الخاصة أو الأنظمة التي تتيح تحويل الأموال، قد يستغل القراصنة ثغرة معلوماتية، أو يستخدمون برمجيات خبيثة، أو يستهدفون الأشخاص عبر التصيّد الإلكتروني أو التهديد.
وتُحفظ بعض المفاتيح في محافظ مادية غير متصلة بالإنترنت. لكن هذه الأجهزة ليست بمنأى عن الهجمات، إذ سُرقت أموال بعض مستخدمي شركة «ليدجر» الفرنسية المتخصصة في هذا المجال، إثر زرع مكونات خبيثة في أجهزة جرى تسويقها عبر أحد الموزعين.
وفي حالة «باينانس»، يتركز التحقيق على «حاسوب محمول تعرّض أمنه للاختراق» يعود إلى أحد المهندسين، قبل اكتشاف «ثغرات إضافية»، بحسب ما أعلنت المنصة عبر منصة «إكس». ولاتزال الملابسات الدقيقة للهجوم قيد التحديد.
ورجّحت شركات تحليل بيانات العملات المشفّرة «تي آر إم لابس» و«تشين أناليسيس» و«إيليبتك» وقوف قراصنة مرتبطين بكوريا الشمالية وراء الهجوم، وتحديداً مجموعة «تريدر ترايتور»، المعروفة باسم «لازاروس».
وقد يلجأ القراصنة أيضاً إلى أدوات إخفاء الهوية، مثل «خلاطات» العملات المشفّرة، المصممة لتعقيد تتبّع الأموال المسروقة.
 تابعوا آخر أخبارنا المحلية والرياضية وآخر المستجدات السياسية والإقتصادية عبر Google news