
«سبوت ذا سكام».. نظام محلي يكشف رسائل الاحتيال بكلفة أقل
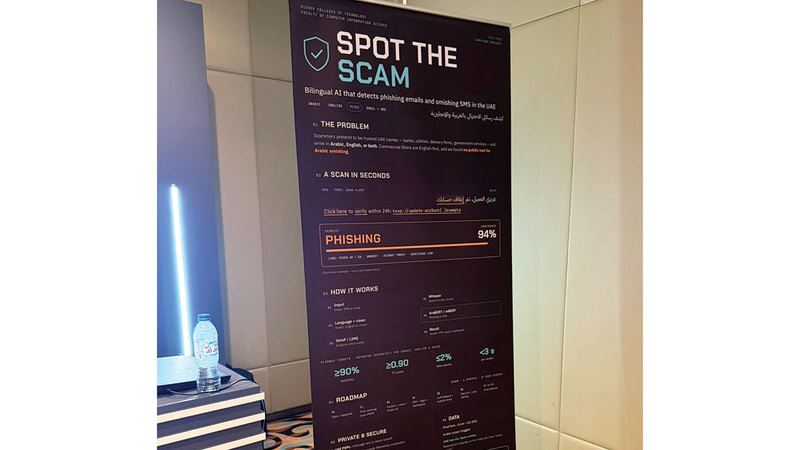
انطلقت فكرة مشروع «اكتشف الاحتيال» (سبوت ذا سكام)، التي عرضت في النسخة الأولى من «أسبوع الأمن السيبراني 2026» لبلدية دبي، بهدف مساعدة الأفراد والموظفين على التحقق من الرسائل المشبوهة، وتخفيف الضغط على فرق تقنية المعلومات والأمن السيبراني في الشركات والمؤسسات، بتشغيل محلي وكلفة أقل، وتقوم فكرة المشروع على نظام يعتمد على الذكاء الاصطناعي للكشف عن رسائل الاحتيال الواردة عبر البريد الإلكتروني والرسائل النصية «SMS»، إضافة إلى تطبيقَي «واتس أب» و«تليغرام».
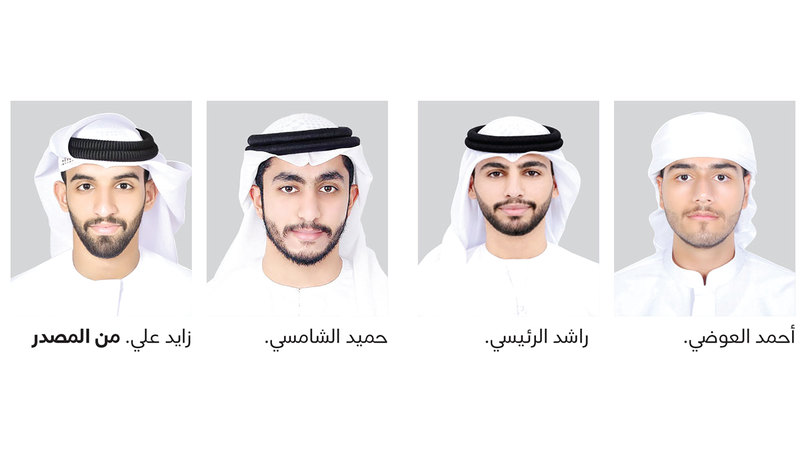
وتفصيلاً، أوضح فريق المشروع، الطلاب في كليات التقنية العليا بدبي، أحمد العوضي وحميد الشامسي وراشد الرئيسي وزايد علي، في حوار لـ«الإمارات اليوم»، أن المشروع يسعى إلى ربط هذه القنوات والمنصات ببرنامج واحد، بحيث تُفحص الرسالة عند وصولها من خلال قراءة الرابط وتحليل محتواها، لتحديد احتمال أن تكون رسالة تصيّد احتيالي أو أنها لا تحمل مؤشرات احتيال.
وأشاروا إلى أن ما يميّز النظام عن الأنظمة الأخرى هو العمل على تغذية الذكاء الاصطناعي وتدريبه على قراءة الرسائل النصية باللغة العربية، خصوصاً اللهجة الإماراتية، وتحليل محتواها للكشف عن مؤشرات الاحتيال.
وبينوا أن مشروع «سبوت ذا سكام» يساعد الموظف على فحص الرسائل المشبوهة، فعندما تصل إليه رسالة يُشتبه في أنها احتيالية، يرفعها إلى فريق تقنية المعلومات أو الأمن السيبراني لفحصها، وهو إجراء قد يستغرق وقتاً، مشيرين إلى أنه باستخدام هذا النظام يستطيع الموظف إدخال البريد الإلكتروني أو الرسالة النصية التي وصلته، أو تسجيل محتواها بصوته، ليحلّلها النظام ويساعده على معرفة احتمال أن تكون احتيالية، بما يهدف إلى تخفيف الضغط على الفريق المختص، حتى يتمكن من التركيز على مهام أخرى.
وذكر الطالب راشد الرئيسي أن نظام «سبوت ذا سكام» يخدم احتياجات عامة الناس، مع تركيزه الأساسي على دعم الشركات والمؤسسات، وتأتي هذه الأهمية من كون الاعتماد على منصات الذكاء الاصطناعي لفحص البيانات يفرض على الشركات تكاليف مالية تُحسب بناءً على حجم النصوص والكلمات المُحللة؛ في حين يعتمد نظام «سبوت ذا سكام» على تشغيل محلي يتيح معالجة البيانات داخل أنظمة الشركة بتكلفة أقل. وأضاف «يتولى النظام إصدار تقريرٍ عند وصول أي رسالة احتيالية، حيث يحدد من خلاله درجة الخطورة بدقة، ففي حال كانت الخطورة منخفضة يتجاوزها النظام تلقائياً دون الحاجة لتدخل فريق الأمن السيبراني، أو متوسطة، بينما تشير الخطورة العالية إلى وجود محاولة اختراق محتملة للأنظمة، ما يستدعي تدخلاً فورياً من قسم تقنية المعلومات وأمن المعلومات (IT Security) لمعالجة المشكلة وحماية البيانات».
ومن الجدير بالذكر أن مشروع «سبوت ذا سكام» حالياً في مرحلة الدراسة والبحث، إذ لم ينتقل الفريق بعد إلى مرحلة بناء النموذج الأولي (Prototype)، ويسعى إلى جمع رسائل حقيقية بدلاً من الاعتماد على نصوص وهمية أو تجريبية مُعدّة مسبقاً.
 تابعوا آخر أخبارنا المحلية والرياضية وآخر المستجدات السياسية والإقتصادية عبر Google news