
في إطار تعزيز أمن القنوات المصرفية الرقمية والحدّ من مخاطر الاحتيال الإلكتروني
بنوك توقف التطبيقات الذكية لمتعاملين لم يستكملوا إجراءات «الدخول الرقمي»
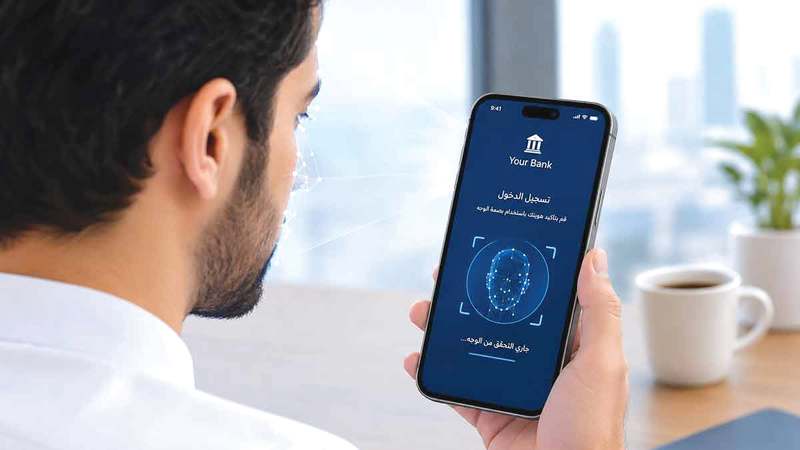
صورة تعبيرية مُولّدة بالذكاء الاصطناعي.
أوقفت بنوك في الدولة إمكانية دخول متعاملين إلى تطبيقاتها المصرفية الذكية، وذلك لعدم استكمالهم إجراءات تأكيد «الدخول الرقمي» المطلوبة من خلال بصمتَي «الوجه» و«العين»، في خطوة ترتبط بتعزيز أمن الخدمات المصرفية الإلكترونية، والتحقق من هوية المستخدمين.
وأفاد متعاملون لـ«الإمارات اليوم»، بأنهم لم يتمكنوا من الدخول إلى التطبيق المصرفي، وظهرت لهم رسالة عند محاولة فتحه يطلب فيها البنك منهم تأكيد التدقيق والتحقق الرقمي لمواصلة الولوج الى الخدمات المصرفية عبر التطبيق.
ويأتي هذا الإجراء بعد أن استكملت البنوك التحول إلى تأكيد المعاملات والتحويلات الرقمية عبر التطبيق الذكي، ووقف إرسال رموز التحقق لمرة واحدة «أو تي بي» (OTP) عبر الرسائل النصية القصيرة، واستبدالها بتأكيد المعاملات والتحويلات الإلكترونية مباشرة عبر التطبيقات المصرفية الذكية، بما يعزز مستويات الحماية، ويربط الموافقة على العمليات المصرفية بقنوات رقمية موثوقة.
ويترتب على عدم استكمال إجراءات «الدخول الرقمي» تعذّر الوصول إلى التطبيق المصرفي لدى المتعاملين المعنيين، الأمر الذي يحول دون استخدام الخدمات المتاحة عبره، أو تأكيد المعاملات الإلكترونية، إلى حين استيفاء متطلبات التحقق، وتفعيل وسيلة المصادقة المعتمدة لدى البنك.
وتأتي هذه الخطوة في إطار تعزيز أمن القنوات المصرفية الرقمية، والحد من مخاطر الاحتيال الإلكتروني وإساءة استخدام رموز التحقق، خصوصاً في ما يتعلق بالتحويلات المالية والمعاملات التي تتطلب موافقة صريحة من صاحب الحساب.
ونصحت البنوك المتعاملين معها بمراجعة الإشعارات الواردة من البنوك التي يتعاملون معها، واستكمال إجراءات «الدخول الرقمي» عبر التطبيقات والقنوات الرسمية، والتواصل مع البنك المعني لمعرفة خطوات التفعيل، وآلية اعتماد المعاملات والتحويلات الإلكترونية.
يذكر أن المصرف المركزي بدأ، اعتباراً من 25 يوليو 2025، تطبيق الإلغاء التدريجي لرموز التحقق لمرة واحدة «أو تي بي» (OTP)، التي تُرسل عبر الرسائل النصية القصيرة أو البريد الإلكتروني، واستبدالها بآليات توثيق أكثر تطوراً تعتمد على التطبيقات الذكية الخاصة بالبنوك.
وجاء هذا التوجه استجابةً للزيادة في محاولات الاحتيال الإلكتروني التي استهدفت المتعاملين خلال السنوات الأخيرة، إذ استغل المحتالون في بعض الحالات رموز التحقق المرسلة عبر الرسائل النصية، للوصول إلى الحسابات المصرفية، أو تنفيذ عمليات مالية غير مصرح بها.
ومن خلال النظام الجديد، تتم المصادقة على المعاملات مباشرة عبر تطبيق البنك، باستخدام وسائل تحقق بيومترية، مثل بصمة الإصبع، أو التعرف إلى الوجه، أو من خلال رمز المرور الخاص بالتطبيق، بما يعزز مستوى الحماية، ويحد من المخاطر الأمنية.
وأكد المصرف المركزي وقتها أن هذه الخطوة تندرج ضمن استراتيجية شاملة لتطوير البنية التحتية الرقمية للقطاع المالي، ورفع كفاءة الخدمات المصرفية الإلكترونية، وتعزيز ثقة المتعاملين بالقنوات الرقمية، كما دعت البنوك المتعاملين معها إلى تحديث تطبيقاتها الذكية، والتأكد من تفعيل خاصية «التوثيق عبر التطبيق».
وقد أسهم هذا التحول في تقليل جرائم الاحتيال المالي المرتبطة بسرقة أو اعتراض رموز التحقق، إلى جانب تحسين تجربة المستخدم من خلال توفير وسائل تحقق أكثر سرعة وأماناً، بما يتماشى مع أفضل الممارسات والمعايير العالمية في مجال أمن المعلومات والخدمات المالية الرقمية.
وأكد «المركزي» في إفصاحه أنه يجب على المتعامل ألا يوافق على المعاملة المالية إلا عندما تكون كل التفاصيل المصرفية واضحة، والتأكد من اسم التاجر والمبلغ.
 تابعوا آخر أخبارنا المحلية والرياضية وآخر المستجدات السياسية والإقتصادية عبر Google news